चीनी साइबर खतरे पर सेना का बड़ा कदम, ड्रोन और सैन्य सिस्टम की जांच के लिए देशभर में बनेंगी 6 AASHVAST लैब
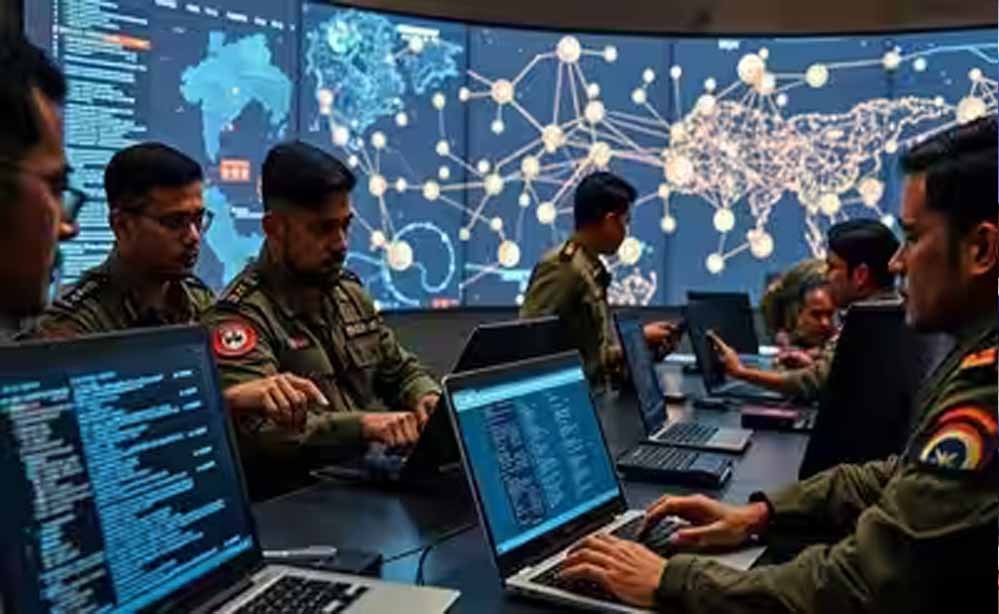
नई दिल्ली: भारतीय सेना विदेशी मूल के साइबर हमलों से जुड़े सुरक्षा जोखिमों को देखते हुए देशभर में 6 AASHVAST प्रयोगशालाएं स्थापित करने की योजना पर काम कर रही है। इन लैब्स का उद्देश्य ड्रोन और दूसरे सैन्य इलेक्ट्रॉनिक सिस्टम में मौजूद छिपी कमजोरियों का पता लगाना है। इनमें खराब कोड, छिपे हुए एक्सेस मैकेनिज्म और फर्मवेयर स्तर की खामियों की जांच की जाएगी, जो सैन्य अभियानों को प्रभावित कर सकती हैं।
दिल्ली में AASHVAST लैब पहले ही शुरू हो चुकी है। अब देश के अलग-अलग हिस्सों में कम से कम पांच और लैब्स स्थापित करने की योजना है। शुरुआती चरण में इनका मुख्य फोकस ड्रोन पर रहेगा। इसके बाद सेना द्वारा खरीदे जाने वाले सीसीटीवी कैमरों को भी जांच के दायरे में लाया जाएगा। सैन्य उपकरणों में चीनी मूल के पुर्जों को लेकर बढ़ती चिंताओं के बीच यह पहल महत्वपूर्ण मानी जा रही है। खासकर पूर्वी सीमाओं पर तैनात ड्रोनों में संभावित चीनी साइबर खतरों को लेकर सुरक्षा एजेंसियां सतर्क हैं।
चीनी मूल के पुर्जों की जांच पर भी जोर
भारत पहले ही घरेलू सैन्य ड्रोन निर्माताओं को चीनी मूल के पुर्जों के इस्तेमाल को सीमित करने के निर्देश दे चुका है। 2025 में आर्मी डिजाइन ब्यूरो ने रक्षा मंत्रालय को एक फ्रेमवर्क भी सौंपा था, जिसका उद्देश्य यूएवी में चीनी मूल से जुड़े साइबर खतरों को पूरी तरह हटाना था। AASHVAST लैब्स इसी प्रक्रिया में सुरक्षा की एक और परत जोड़ेंगी।
इन लैब्स में केवल यह जांच नहीं होगी कि किसी उपकरण का हिस्सा कहां से खरीदा गया है, बल्कि उसकी वास्तविक उत्पत्ति और उसमें मौजूद संभावित छिपी तकनीक या खामियों की भी पड़ताल की जाएगी।
फर्मवेयर और एम्बेडेड सिस्टम की भी होगी गहन जांच
AASHVAST सिस्टम को क्विकपे प्राइवेट लिमिटेड ने इलेक्ट्रॉनिक्स एंड मैकेनिकल इंजीनियर्स महानिदेशालय के लिए विकसित किया है। यह व्यवस्था केवल किसी उपकरण की भौतिक जांच तक सीमित नहीं रहेगी, बल्कि उसके फर्मवेयर और एम्बेडेड सिस्टम का भी विश्लेषण करेगी। यह सिस्टम करीब 14 तरह की कमजोरियों का पता लगाने में सक्षम है। इनमें छिपे हुए कोड और ऐसे कमांड भी शामिल हैं, जो ड्रोन के संचालन में बाधा डाल सकते हैं।
सिस्टम ऐसी खामियों की भी पहचान कर सकेगा, जिनके कारण किसी खास स्थान या निर्धारित समय पर उपकरण का संचालन प्रभावित हो सकता है। इसके अलावा एम्बेडेड पासवर्ड, एन्क्रिप्शन कुंजी और रिमोट एक्सेस टूल की भी स्कैनिंग की जाएगी। कुछ कमजोरियां ऐसी हो सकती हैं, जो यूएवी को तय गंतव्य तक पहुंचने या मिशन पूरा करने से रोक दें।
अप्रैल 2026 में सेना ने फर्मवेयर और एम्बेडेड सिस्टम के सत्यापन के लिए कस्टमाइज्ड लाइसेंस प्राप्त सॉफ्टवेयर खरीदने को लेकर आरएफपी जारी किया था। इससे संकेत मिलता है कि सेना सैन्य इलेक्ट्रॉनिक सिस्टम की साइबर सुरक्षा को लेकर व्यवस्थित तरीके से आगे बढ़ रही है।
आधुनिक युद्ध में ड्रोन और इलेक्ट्रॉनिक सिस्टम की भूमिका लगातार बढ़ रही है। ऐसे में किसी सिस्टम में छिपा बैकडोर या दुर्भावनापूर्ण कोड होने पर उसके संचालन को दूर से प्रभावित करने या बाधित करने का खतरा हो सकता है। इसी वजह से सैन्य उपकरणों की फर्मवेयर और सॉफ्टवेयर स्तर पर जांच को महत्वपूर्ण माना जा रहा है।
भविष्य में सीसीटीवी कैमरे भी जांच के दायरे में आएंगे
सेना का यह स्क्रीनिंग कार्यक्रम आगे चलकर भविष्य में खरीदे जाने वाले सीसीटीवी कैमरों तक भी बढ़ाया जाएगा। इन जांचों में संभावित रूप से कमजोर प्रॉप्राइटरी प्रोटोकॉल और एम्बेडेड तकनीकों की पड़ताल की जाएगी, खासकर विदेशी मूल की प्रणालियों से जुड़ी तकनीकों पर ध्यान दिया जाएगा।
इस पहल का व्यापक उद्देश्य सैन्य प्रणालियों की साइबर लचीलापन क्षमता बढ़ाना और बाहरी हस्तक्षेप के जोखिम को कम करना है। साथ ही यह आत्मनिर्भर भारत के तहत रक्षा तकनीक में अधिक आत्मनिर्भरता की दिशा में भी योगदान दे सकता है।
सेना की इस पहल से साफ है कि सैन्य सुरक्षा अब केवल हार्डवेयर की गुणवत्ता और स्रोत तक सीमित नहीं है। सॉफ्टवेयर, फर्मवेयर और एम्बेडेड सिस्टम की सुरक्षा भी उतनी ही महत्वपूर्ण हो गई है। ड्रोन और सीसीटीवी जैसे उपकरणों में मौजूद छिपी कमजोरियां परिचालन के दौरान गंभीर असर डाल सकती हैं। AASHVAST लैब्स का उद्देश्य ऐसे जोखिमों की पहचान कर उन्हें कम करना है, ताकि सैन्य प्लेटफॉर्म को अधिक भरोसेमंद और बाहरी हस्तक्षेप से सुरक्षित बनाया जा सके।
 ----------------------------------------------------------------------------------------------